L’intelligence artificielle prend progressivement place dans les directions financières. Analyse des écarts budgétaires, prévisions de trésorerie, traitement des factures, préparation des reportings ou détection d’anomalies : les applications se multiplient, parfois directement intégrées aux logiciels déjà utilisés par les équipes.
Dans notre premier article, nous avons abordé les conditions nécessaires pour exploiter ces technologies dans les processus financiers, notamment la fiabilité des données, l’organisation des traitements et les contrôles.
À mesure que ces usages se développent, les entreprises doivent également connaître les règles qui encadrent leur utilisation. C’est l’objet de l’AI Act, dont plusieurs dispositions sont déjà applicables.
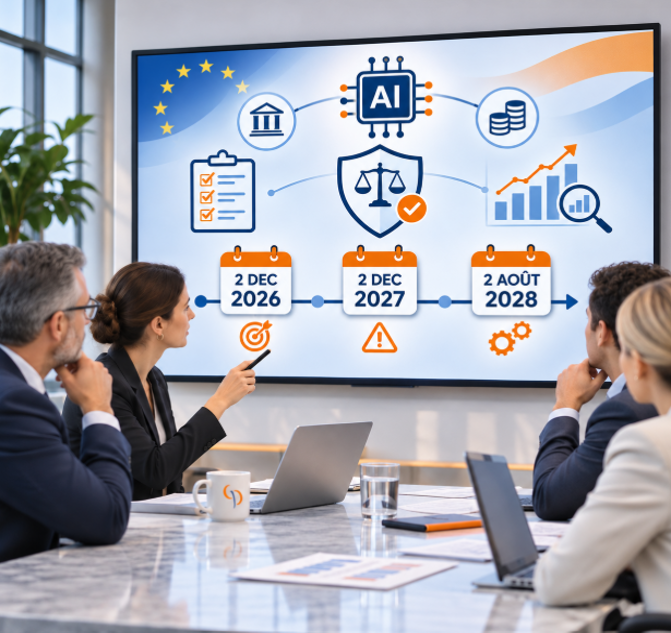
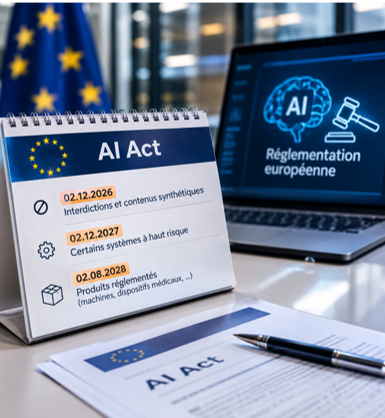
Trois nouvelles échéances approchent : le 2 décembre 2026, le 2 décembre 2027 et le 2 août 2028.
L’AI Act : des obligations adaptées aux risques
Un « système à haut risque » n’est donc pas un logiciel simplement jugé dangereux : c’est un système répondant aux critères précis du règlement. La liste couvre notamment certains usages de crédit, de recrutement et d’assurance.
Un logiciel qui applique uniquement des règles de calcul prédéfinies n’est pas nécessairement un système d’IA. Il faut examiner son fonctionnement réel, notamment sa capacité à produire des prévisions, des recommandations ou des décisions à partir des données traitées.
Par exemple, une IA qui prépare un commentaire budgétaire n'est pas automatiquement à haut risque. Une IA qui évalue la solvabilité d'un particulier pour l'octroi d'un crédit entre en principe dans cette catégorie.
Les systèmes à haut risque restent autorisés, mais sont soumis à des contrôles renforcés.
Les prochaines échéances réglementaires
Des obligations qui dépendent de l’usage et du rôle de l’entreprise
La conformité ne correspond pas à une certification générale de la direction financière. Les obligations s’apprécient pour chaque système, selon son usage et selon le rôle de l’organisation : fournisseur, entreprise utilisatrice ou parfois les deux.
Prenons un groupe qui déploie un logiciel de prévision financière intégrant une fonctionnalité d’IA. L’éditeur doit respecter les obligations qui lui incombent en tant que fournisseur. L’entreprise qui utilise le logiciel doit vérifier ses propres obligations et s’assurer que les conditions d’utilisation correspondent à l’usage prévu. Le fait de choisir un éditeur reconnu ne supprime pas cette vérification.
- Quelles fonctions du logiciel reposent sur l’IA ?
- Quelles données traite-t-il ?
- Son résultat prépare-t-il une analyse ou déclenche-t-il une action ?
- Qui vérifie le résultat et peut arrêter le traitement ?
- Quels documents et garanties l’éditeur fournit-il ?
Pour les systèmes à haut risque, l’AI Act impose des exigences précises : identifier les risques d’erreur, conserver les informations permettant de comprendre le fonctionnement du système, enregistrer certaines opérations et prévoir une intervention humaine.
Par exemple, un responsable doit pouvoir examiner un résultat inhabituel et, si nécessaire, interrompre son utilisation. Les obligations varient selon que l’entreprise fournit ou utilise le système (articles 8 à 15 et 26).
2 décembre 2026 : une échéance ciblée
Une large partie de l’AI Act s’applique déjà depuis le 2 août 2026. Le 2 décembre marque deux évolutions ciblées.
La première interdit certains systèmes générant des contenus sexuels ou intimes non consentis et des contenus d’abus sexuels sur mineurs.
La seconde évolution concerne certains fournisseurs d’IA générative déjà commercialisée avant août 2026.
Les contenus produits (textes, images, sons ou vidéos) devront intégrer un marquage technique permettant de reconnaître qu’ils ont été générés par une IA. Par exemple, une information intégrée à un fichier image, détectable par un logiciel, même si elle n’est pas visible à l’écran.
Certaines obligations concernent toutefois déjà les entreprises. Depuis le 2 février 2025, l'article 4 de l'AI Act impose aux fournisseurs et aux entreprises utilisatrices de prendre des mesures pour que les personnes travaillant avec l'IA disposent de connaissances adaptées à leurs fonctions et aux usages concernés.
Un exemple au sein d’une équipe de contrôle de gestion
Une équipe utilise un assistant IA pour rédiger ses commentaires mensuels. Les collaborateurs doivent connaître les possibilités et les limites de l’outil, savoir quelles informations ils peuvent y introduire et comment vérifier les résultats avant diffusion.
En pratique, la direction peut former les collaborateurs aux usages autorisés, préciser les données qu’ils peuvent communiquer à l’outil et définir qui contrôle les analyses avant leur diffusion. Les mesures doivent être adaptées aux fonctions exercées et aux risques des usages.
2 décembre 2027 : les systèmes à haut risque
Cette échéance concerne les catégories de systèmes à haut risque de l’annexe III du règlement. Elles couvrent notamment certains usages liés au recrutement, à l’emploi, à l’accès à des services essentiels et à l’évaluation de la solvabilité des personnes physiques.
Dans la banque : évaluer la solvabilité d’un particulier
L’établissement doit donc identifier les systèmes concernés suffisamment tôt pour préparer les contrôles, les responsabilités et les éventuelles adaptations avec ses fournisseurs avant décembre 2027.
Lorsqu’une banque utilise un système d’IA classé à haut risque, elle doit notamment vérifier que les conditions d’utilisation sont respectées, désigner les personnes chargées de la supervision humaine et organiser le suivi du système. Elle doit également conserver les journaux d’activité relevant de son contrôle, dans les conditions prévues par le règlement. La conception du système, sa documentation technique et certaines autres obligations relèvent principalement du fournisseur.
La personne chargée de la supervision doit disposer des informations et de l'autorité nécessaires pour examiner un résultat inhabituel et intervenir selon les procédures prévues.
Dans l’assurance : évaluer les risques et déterminer les prix
Pour un assureur qui utilise l’IA dans le calcul d’une prime d’assurance santé, la préparation peut mobiliser les équipes d’actuariat, de tarification, de gestion des risques et de contrôle. La direction financière intervient lorsque des adaptations impliquent des contrats, des investissements ou des moyens supplémentaires.
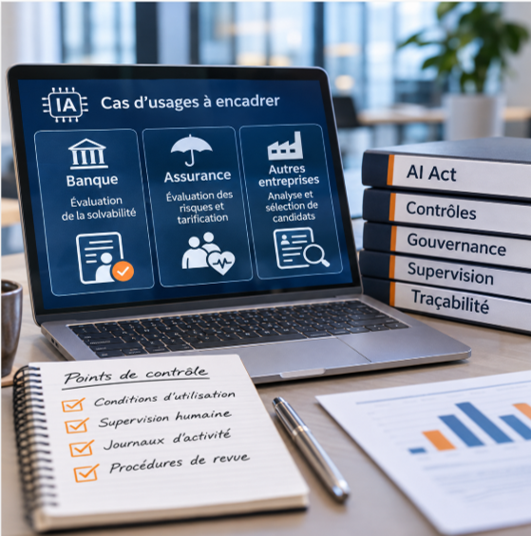
Et dans les autres entreprises ?
En revanche, une IA qui résume simplement des lettres de motivation, sans participer à leur évaluation, peut relever d’une exception. C’est l’utilisation réelle du résultat qui doit être examinée (article 6 et annexe III).
Les banques doivent-elles reconstruire leurs contrôles ?
Les banques peuvent s’appuyer sur leurs dispositifs existants, mais doivent vérifier quelles exigences de l’AI Act sont déjà couvertes et lesquelles nécessitent des adaptations, notamment en matière de supervision humaine, de documentation et de traçabilité.
Comparer ces éléments aux exigences de l'AI Act. Si un contrôle ou une justification manque, désigner un responsable et prévoir comment l'obtenir. Inutile de dupliquer ce qui fonctionne déjà.
2 août 2028 : une échéance pour certains industriels
Deux conditions doivent être réunies : l’IA assure une fonction de sécurité (ou constitue elle-même le produit) et la réglementation applicable impose une évaluation de conformité par un organisme tiers habilité, chargé de vérifier le respect des exigences réglementaires.
Exemple : une IA qui déclenche l’arrêt d’une machine en cas de danger. Toute IA liée à la sécurité n’est donc pas automatiquement classée à haut risque au titre de cette catégorie.
Ce que cela signifie pour la direction financière
Comment une direction financière peut-elle préparer ces échéances ?
Structurer le suivi des actions de conformité
Les travaux identifiés sont ensuite chiffrés, attribués à un responsable et intégrés au calendrier des projets.
- Quels systèmes d’IA sont réellement concernés dans notre périmètre ?
- Quelles adaptations doivent être réalisées, et par qui ?
- Quels budgets et quels délais faut-il prévoir ?
En conclusion
Gaia Partner accompagne les directions Finance, Risques et SI dans la préparation de leurs projets d’intelligence artificielle : évaluation de la qualité des données, gouvernance, documentation des règles métier, sécurisation des chaînes de production, amélioration de la traçabilité et accompagnement des transformations Data & IA.
Sources
- Règlement (UE) 2024/1689 — AI Act, version consolidée.
- Règlement (UE) 2026/1744 — Modification du calendrier d’application.
- Commission européenne — Calendrier officiel de l’AI Act.
- AI Act — Article 4, article 26 et annexe III.
- EBA (novembre 2025) — Implications de l’AI Act pour le secteur bancaire.
Nos dernières publications
- Tous
- Comptabilité & Réglementaire
- SAP BFC
- ESG
- Autres
L’intelligence artificielle prend progressivement place dans les directions financières. Analyse des écarts budgétaires, prévisions de trésorerie, traitement des factures, préparation...
Dans les directions Finance et Risques, les premiers usages sont faciles à imaginer : préparer une analyse de variation, retrouver...
Transposition des lignes, nouvelles règles de classification et impacts opérationnels sur les chaînes Finance et Reporting. À compter des exercices...
Vous avez un projet sur-mesure ?
Discutez avec l’un de nos experts pour obtenir une solution adaptée à vos besoins.